SquidC5: AI-native, self-hosted C5 teamserver สำหรับทีมแดง
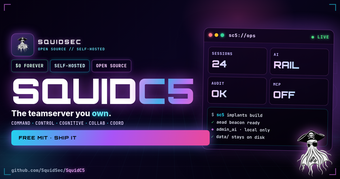
SquidC5 จาก SquidSec เป็นเซิร์ฟเวอร์ C5 ที่เน้นความปลอดภัยและมี AI เป็นพื้นฐานสำหรับการดำเนินการของทีมแดงที่ได้รับอนุญาตและการทดสอบการเจาะระบบ มันทำงานเป็นเซิร์ฟเวอร์ที่โฮสต์เองซึ่งฝังตัวแทน AI ลงในกระบวนการคำสั่งและการควบคุมเพื่อประสานการกระทำและการสื่อสารของทีมโดยใช้ส่วนติดต่อที่ได้มาตรฐาน เครื่องมือนี้มุ่งเป้าไปที่ผู้ปฏิบัติงานด้านความปลอดภัยมืออาชีพที่ต้องการควบคุมข้อมูลการมีส่วนร่วมในท้องถิ่นและการประสานงานอัตโนมัติภายในสภาพแวดล้อมการทดสอบที่ควบคุมได้.
คุณสามารถใช้เครื่องมือนี้ทำงานอะไรได้บ้าง?
SquidC5 ทำหน้าที่เป็นทีมเซิร์ฟเวอร์ที่ใช้ AI ซึ่งมีจุดมุ่งหมายเพื่อประสานกิจกรรมด้านความปลอดภัยเชิงรุกระหว่างผู้ปฏิบัติงานและเครื่องมือ โดยผลิตลำดับคำสั่งที่จัดระเบียบและการทำงานที่จัดการโดยตัวแทน สถาปัตยกรรมของมันสอดคล้องกับเสาห้าประการของ C5: คำสั่ง, การควบคุม, การรับรู้, การทำงานร่วมกัน, และการประสานงาน ซึ่งชี้นำวิธีการที่มันส่งมอบเอกสารการประสานงานของทีม การใช้งานทั่วไป ได้แก่ การมีส่วนร่วมหลายผู้ปฏิบัติงาน, การสำรวจและการใช้ประโยชน์ที่เขียนสคริปต์, และการสร้างบันทึกการดำเนินงานที่ตรวจสอบได้สำหรับการตรวจสอบหลังการมีส่วนร่วม.
การประสานงานและการควบคุมอัตโนมัติมีความเชื่อถือได้แค่ไหน?
เครื่องมือใช้การควบคุมการดำเนินงานที่กำหนดว่าเมื่อใดและอย่างไรที่การทำงานอัตโนมัติจะทำงาน ซึ่งส่งผลต่อความเชื่อถือได้ของการกระทำที่สร้างขึ้น โปรโตคอลบริบทโมเดล (MCP) การรวมมาตรฐานการเรียกตัวแทน ในขณะที่การควบคุมการบริหารลดการดำเนินการที่ไม่ตั้งใจ การป้องกันหลักรวมถึง:
- MCP ปิดโดยค่าเริ่มต้นจนกว่าจะเปิดใช้งานอย่างชัดเจน
- INKO Sandbox สำหรับการดำเนินการ AI ของผู้ดูแลระบบ
- UI ผู้ดูแลระบบที่ตรวจสอบโทเคนพร้อมกับเครื่องยนต์นโยบายและการบันทึกการตรวจสอบ
การป้องกันเหล่านั้นต้องการการตัดสินใจจากผู้ดูแลระบบอย่างตั้งใจ ก่อนที่การทำงานอัตโนมัติที่มีผลกระทบสูงจะดำเนินการ ซึ่งจำกัดพฤติกรรมที่ไม่ตั้งใจ.
ข้อกำหนดการป้อนข้อมูลและข้อจำกัดในการปรับใช้มีผลต่อการใช้งานอย่างไร?
การปรับใช้จะต้องโฮสต์ด้วยตนเองและแจกจ่ายผ่าน GitHub สำหรับสภาพแวดล้อมด้านความปลอดภัยที่ควบคุม ดังนั้นทีมจึงจัดหาโฮสติ้งและการเชื่อมต่อที่รวมเข้ากับระบบนิเวศของ MCP เซิร์ฟเวอร์ตั้งใจที่จะลดพื้นผิวที่เปิดเผย โดยไม่มีเอกสาร OpenAPI สาธารณะและไม่มี CORS แบบ wildcard โดยค่าเริ่มต้น ซึ่งลดเวกเตอร์การโจมตีจากภายนอก แต่ต้องการการรวมที่กำหนดล่วงหน้า ข้อมูลนำเข้าจึงเป็นการเรียกเครื่องมือและการกระตุ้นตัวแทนที่สอดคล้องกับการเชื่อมต่อที่เข้ากันได้กับ MCP ที่จัดเตรียมโดยทีม.
มันเหมาะสมกับการทำงานของทีมแดงมืออาชีพและแนวปฏิบัติ OPSEC หรือไม่?
นักพัฒนาสร้างโครงการนี้สำหรับทีมแดงมืออาชีพและผู้ทดสอบการเจาะระบบที่ดำเนินการภายใต้การควบคุม OPSEC อย่างเป็นทางการ โฟกัสของโครงการในเรื่องการโฮสต์ด้วยตนเอง การเข้าถึงการบริหารที่มีการควบคุม และการบันทึกการตรวจสอบสอดคล้องกับการทำงานจำลองศัตรูที่ใช้โดยผู้ปฏิบัติงานที่มีประสบการณ์ องค์กรที่รักษาสภาพแวดล้อมการจัดเตรียม การควบคุมการเปลี่ยนแปลง และการตรวจสอบนโยบายจะได้รับคุณค่าการดำเนินงานสูงสุดจากโมเดลการปกครองของเซิร์ฟเวอร์.
ดีที่สุดสำหรับทีมที่มีระเบียบวินัยพร้อมการโฮสต์และการกำกับดูแล
SquidC5 เป็นตัวเลือกที่เหมาะสมสำหรับทีมแดงมืออาชีพที่ต้องการการประสานงาน AI ภายในองค์กรและการควบคุม OPSEC ที่เข้มงวด การออกแบบสมมติว่าทีมมีการโฮสต์ การกำกับดูแล และการดูแลทางการบริหาร ดังนั้นองค์กรที่ไม่มีแนวปฏิบัติเหล่านั้นจะได้รับคุณค่าที่น้อยลงในทันที วางแผนสำหรับการกำหนดค่าและการปรับนโยบายก่อนการดำเนินงานจริงเพื่อให้ได้พฤติกรรมการทำงานอัตโนมัติที่คาดการณ์ได้และตรวจสอบได้.